Tu equipo probablemente ya usa IA, con o sin permiso: 9 pasos para que no filtre tus datos
Cada vez que alguien pega información de tu empresa en una herramienta de inteligencia artificial que no controlas, esa información sale de tu perímetro. Esta guía te explica qué hacer para aprovechar la IA sin regalar tus datos.
Para proteger tu empresa si usa inteligencia artificial, no basta con prohibirla: define qué datos nunca pueden entrar a una IA, ofrece una herramienta aprobada con controles, protege las cuentas con doble factor, capacita al equipo y prepara un plan por si se filtra información.
- Uno de los mayores riesgos es la IA que no ves: empleados usando herramientas gratuitas con datos reales de la empresa.
- Prohibir sin alternativa empeora el problema: el uso se esconde y pierdes toda visibilidad.
- Los fraudes también mejoraron: correos impecables, voces y videos falsos obligan a verificar pagos por un segundo canal.
- Si tu empresa conecta IA a sus sistemas, trátala como una aplicación más: permisos mínimos y pruebas de seguridad.
El problema no es la IA: es la IA que no ves
Tu contadora usa ChatGPT para resumir un contrato. Tu equipo de ventas pega una lista de clientes para redactar correos. Alguien de sistemas sube un fragmento de código para que se lo corrijan. Nadie quiere hacer algo malo: quieren trabajar más rápido. Pero cada vez que se pega información de tu empresa en una herramienta que no controlas, esa información sale de tu perímetro.
A esto se le llama IA en las sombras (shadow AI), y ocurre en empresas de todos los tamaños. En 2023, según reportó la prensa internacional, ingenieros de Samsung compartieron código fuente confidencial con ChatGPT, y la compañía terminó restringiendo su uso.
La respuesta no es prohibir la IA, que ofrece ventajas reales. La respuesta es usarla con reglas, con herramientas aprobadas y con los controles adecuados.
Los 6 riesgos principales de usar IA en tu empresa
Esto es lo que más conviene vigilar:
Fuga de datos por prompts
Datos de clientes, contratos o código pegados en herramientas sin controles empresariales.
IA en las sombras
Empleados que usan herramientas no aprobadas, con cuentas personales y sin que nadie lo sepa.
Fraudes y deepfakes
Correos perfectos, voces clonadas y videollamadas falsas para engañar a tu equipo y mover dinero.
Prompt injection y accesos excesivos
Asistentes engañados por texto malicioso que, si tienen permisos de más, pueden actuar sobre tus sistemas.
Respuestas incorrectas
Resultados inventados o erróneos usados sin revisión en decisiones, contratos o código.
Incumplimiento de privacidad
Datos personales tratados en herramientas de terceros sin consentimiento u otro fundamento legal ni aviso de privacidad (LFPDPPP).
Qué sí y qué no pegar en una herramienta de IA
Una tabla que puedes imprimir y pegar en la oficina:
| Nivel | Qué incluye | Dónde se puede usar |
|---|---|---|
| Nunca | Datos personales de clientes o empleados (RFC, CURP, domicilios, datos de salud), contraseñas, llaves y tokens, contratos y propuestas confidenciales, código fuente propietario, finanzas no públicas, datos de tarjetas | En ninguna herramienta de IA |
| Con cuidado | Resúmenes de reuniones internas, borradores de políticas, análisis de datos sin identificadores, fragmentos de código genérico | Solo en la herramienta aprobada por la empresa y sin datos identificables |
| Sin problema | Información pública, textos ya publicados, ideas generales, preguntas para aprender | En herramientas aprobadas |
Herramienta gratuita vs. plan empresarial
Las condiciones cambian y varían por proveedor, así que revisa siempre los términos vigentes. En general, la diferencia es esta:
| Herramienta gratuita o personal | Plan empresarial | |
|---|---|---|
| Uso de tus datos para entrenar modelos | Puede ocurrir, salvo que lo desactives | Suele estar excluido por contrato; verifícalo |
| Control de cuentas | Cuentas personales, sin visibilidad para la empresa | Administración central e inicio de sesión corporativo |
| Registros y auditoría | Limitados | Disponibles en muchos planes |
| Retención de datos | La define el proveedor | Configurable en muchos planes |
| Contrato y cumplimiento | Términos para consumidores | Acuerdo empresarial y mayor claridad legal |
IA segura en tu empresa, en una sola mirada
Guarda esta imagen o compártela con tu equipo: resume el semáforo de datos y los 9 pasos de esta guía.
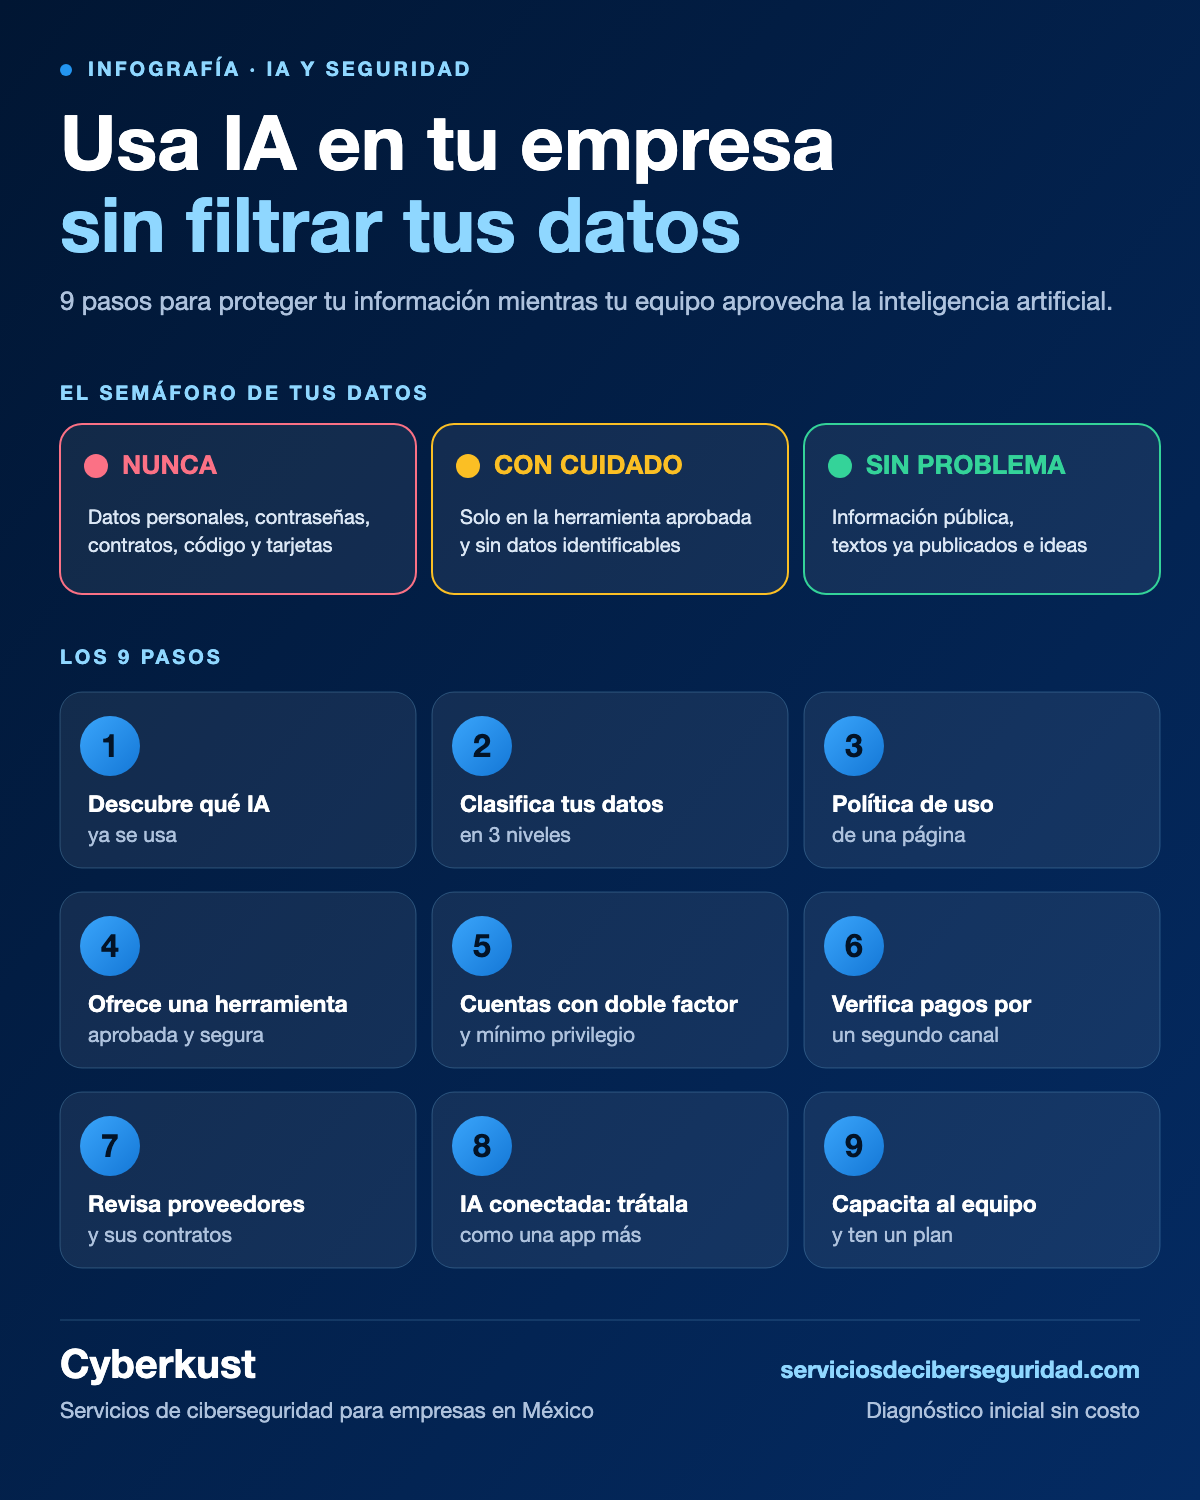
Los 9 pasos para proteger tu empresa
Puedes empezar hoy. Los primeros cuatro pasos dan el mayor resultado con el menor esfuerzo:
1. Descubre qué IA ya se usa en tu empresa
Antes de poner reglas, necesitas saber qué hay. Haz una encuesta anónima, pregunta por herramientas y extensiones, y revisa con tu equipo de TI el tráfico hacia sitios de IA. Aclara desde el inicio que no habrá castigos: si el equipo siente que lo van a regañar, te dirá que no usa nada y seguirá usándola a escondidas.
2. Clasifica tus datos en tres niveles
Define qué información nunca puede entrar a una herramienta de IA, cuál puede hacerlo solo en una herramienta aprobada y cuál es libre. Con tres niveles y ejemplos concretos, tu equipo decide en segundos. La tabla de arriba es un buen punto de partida.
3. Escribe una política de uso de IA de una página
No necesitas un manual de 40 páginas. Una hoja con las herramientas aprobadas, los datos prohibidos, quién autoriza casos nuevos y qué hacer si algo sale mal. Lo importante es que se entienda y se firme.
4. Ofrece una herramienta aprobada y segura
Prohibir sin dar alternativa solo empuja el uso a lo oculto. Elige una herramienta con controles empresariales (administración central, acceso con cuentas de la empresa, condiciones claras sobre el uso de tus datos) y haz que sea más fácil usar esa que cualquier otra.
5. Protege las cuentas y las integraciones
Exige inicio de sesión con las cuentas de la empresa y doble factor de autenticación. Revisa los plugins, extensiones y conexiones que dan a una IA acceso a tu correo, calendario o archivos: cada permiso es una puerta. Aplica el principio de mínimo privilegio.
6. Blinda tu empresa contra fraudes hechos con IA
La IA hace que un correo falso suene perfecto y que una voz o un video parezcan reales. En 2024, según reportó la policía de Hong Kong, una multinacional transfirió cerca de 25 millones de dólares estadounidenses tras una videollamada con directivos falsos generados con IA. La defensa es un proceso: verifica pagos y cambios de cuenta bancaria por un segundo canal conocido, acuerda palabras clave internas y desconfía de cualquier urgencia.
7. Revisa a tus proveedores y sus contratos
Antes de contratar una herramienta de IA, pregunta dónde se guardan tus datos, si se usan para entrenar modelos, cuánto tiempo se conservan, quiénes son los subencargados y cómo se borran. Si tratas datos personales, cuida las transferencias y tu aviso de privacidad.
8. Si conectas IA a tus sistemas, trátala como una aplicación más
Un asistente que lee correos, consulta tu CRM o ejecuta acciones es una nueva superficie de ataque. Dale permisos mínimos, valida lo que entra y lo que sale, registra lo que hace y limita las acciones automáticas. Incluye pruebas de seguridad, como un pentesting que contemple ataques de inyección de instrucciones (prompt injection).
9. Capacita al equipo y ten un plan para el día que algo salga mal
Haz sesiones cortas con ejemplos reales de tu empresa. Y define qué pasa si alguien pegó información sensible: avisar de inmediato sin castigo, cambiar las credenciales expuestas, pedir la eliminación al proveedor cuando sea posible y evaluar si hubo datos personales y si debes notificar. Un plan escrito ahorra horas críticas.
Marcos de referencia para gobernar la IA
Si quieres estructurar tu programa con estándares reconocidos, estas son las referencias más usadas: el NIST AI Risk Management Framework, la norma ISO/IEC 42001 para sistemas de gestión de IA y el OWASP Top 10 para aplicaciones con modelos de lenguaje (LLM). Se complementan con ISO 27001 para seguridad de la información y con la LFPDPPP para datos personales en México.
Autoevaluación de 10 minutos
Responde sí o no. Si contestas “no” a tres o más, tu empresa tiene una exposición que conviene atender pronto.
- ¿Sabes qué herramientas de IA usa tu equipo?
- ¿Tienes una política de uso de IA escrita y firmada?
- ¿Hay una herramienta aprobada con controles empresariales?
- ¿Tu equipo sabe qué datos nunca debe pegar en una IA?
- ¿Usas inicio de sesión corporativo y doble factor?
- ¿Verificas pagos y cambios de cuenta por un segundo canal?
- ¿Revisaste los términos de privacidad de tus proveedores de IA?
- ¿Tienes un plan si alguien filtra información sensible?
¿Tu empresa usa IA y no sabes qué tan expuesta está?
En una primera evaluación identificamos riesgos visibles, puntos críticos y los primeros pasos para usar la IA con seguridad. Sin costo inicial.
Lo que se pregunta sobre seguridad e inteligencia artificial.
¿Es seguro usar ChatGPT en mi empresa?
Puede serlo si se usa con reglas. El riesgo no está en la herramienta en sí, sino en qué datos se pegan, con qué cuenta y bajo qué condiciones. Define qué información nunca debe ingresarse, usa una versión con controles empresariales, activa el doble factor y revisa los términos de privacidad del proveedor.
¿Qué es la IA en las sombras (shadow AI)?
Es el uso de herramientas de inteligencia artificial por parte de empleados sin que la empresa lo sepa ni lo apruebe. Es peligrosa porque nadie controla qué datos se comparten, con qué cuentas ni bajo qué condiciones. Se combate con inventario, una política clara y una alternativa aprobada.
¿Puede la IA filtrar los datos de mi empresa?
Sí, de varias formas: un empleado puede pegar información confidencial en una herramienta sin controles, una cuenta puede ser comprometida, una integración puede tener demasiados permisos o un proveedor puede almacenar o usar lo que escribes. Por eso importan las reglas, los accesos y la elección de proveedores.
¿Qué datos nunca debo pegar en una herramienta de IA?
Datos personales de clientes o empleados, contraseñas, llaves y tokens, contratos y propuestas confidenciales, código fuente propietario, información financiera no pública y datos de tarjetas. Si dudas, trátalo como prohibido hasta que tu política diga lo contrario.
¿Debo prohibir la IA a mis empleados?
En general no. Prohibirla sin ofrecer alternativa suele llevar a usarla a escondidas, que es peor. Es más efectivo permitirla con reglas claras, herramientas aprobadas y capacitación, y prohibir solo lo que sea de alto riesgo.
¿Qué es el prompt injection?
Es un ataque en el que un texto malicioso, escondido en un correo, página web o documento, engaña a un asistente de IA para que ignore sus instrucciones y revele información o ejecute acciones no autorizadas. Importa sobre todo si tu IA lee contenido externo o puede actuar sobre tus sistemas.
¿Usar IA cumple con la LFPDPPP?
Depende de cómo la uses. La ley aplica cuando tratas datos personales, también con herramientas de IA: necesitas contar con consentimiento u otro fundamento legal, informarlo en tu aviso de privacidad y cuidar las transferencias a proveedores. Conviene apoyarte en asesoría legal y en una consultoría de seguridad.